Uma API bancária segura combina HTTPS/TLS para proteger a comunicação, assinaturas digitais para validar origem e integridade, controle de credenciais, rastreabilidade, monitoramento e boas práticas de desenvolvimento.
No Stark Bank, as requisições da API são assinadas com ECDSA, usando uma chave privada que permanece sob controle da empresa, enquanto a chave pública é cadastrada no banco para verificação.
Webhooks também devem ser validados por assinatura digital, e mecanismos como novas tentativas, consulta via API e external ID ajudam a lidar com falhas temporárias sem gerar inconsistências ou pagamentos duplicados.
A segurança da integração é uma responsabilidade compartilhada: a instituição fornece controles técnicos, ambientes de teste, logs e certificações, enquanto a empresa deve proteger chaves, restringir acessos, separar ambientes e monitorar operações críticas.
Uma API bancária pode ser utilizada com segurança quando combina criptografia da comunicação, autenticação das requisições, controle de credenciais, assinaturas digitais, rastreabilidade e boas práticas de desenvolvimento. No Stark Bank, a comunicação utiliza HTTPS/TLS e cada requisição da API é assinada digitalmente com ECDSA, mantendo a chave privada sob controle da própria empresa.
Para empresas que integram pagamentos e recebimentos diretamente ao ERP ou a sistemas próprios, segurança não está apenas no acesso ao internet banking.
Ela precisa acompanhar cada comunicação entre os sistemas.
O que protege uma API bancária?
Uma integração financeira precisa responder a algumas perguntas básicas:
Quem está enviando a requisição?
A mensagem foi alterada durante o caminho?
A comunicação está protegida contra leitura por terceiros?
As credenciais estão armazenadas de forma segura?
É possível rastrear o que aconteceu depois?
Diferentes tecnologias respondem a partes diferentes desse problema.
Entre elas estão criptografia de transporte, assinaturas digitais, autenticação, controles de acesso, logs e monitoramento.
Para que serve o HTTPS/TLS em uma API bancária?
TLS é o protocolo utilizado para proteger a comunicação entre sistemas durante a transmissão dos dados.
Na prática, quando uma aplicação se comunica com a API por HTTPS, o TLS ajuda a impedir que informações trafeguem pela internet de forma legível para terceiros que tentem interceptá-las.
No Stark Bank, a comunicação com a API utiliza conexões protegidas por HTTPS/TLS.
Isso protege o canal de comunicação.
Mas existe outra questão importante: como confirmar que uma requisição realmente foi criada pela empresa autorizada?
É aí que entram as assinaturas digitais.
O que é ECDSA?
ECDSA significa Elliptic Curve Digital Signature Algorithm.
É um algoritmo de assinatura digital baseado em criptografia de curvas elípticas.
No Stark Bank, cada requisição enviada à API é assinada utilizando uma chave privada mantida pela própria empresa.
A chave pública correspondente é cadastrada no Stark Bank.
Quando uma requisição chega, a assinatura permite verificar que ela foi produzida por quem possui a chave privada correspondente e que os dados assinados não foram alterados no processo.
Isso adiciona duas propriedades importantes à integração:
autenticidade: confirmar a origem da requisição;
integridade: verificar se o conteúdo permaneceu íntegro.
O Stark Bank tem acesso à chave privada da empresa?
Não.
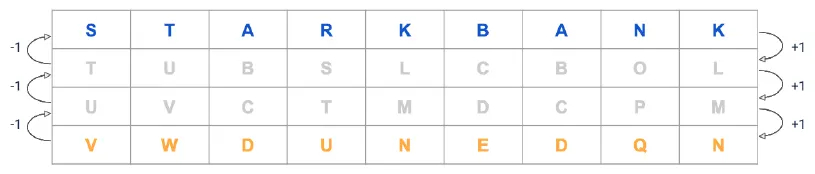
Na arquitetura da API, a empresa gera seu par de chaves.
A chave pública é cadastrada no Web Banking.
A chave privada permanece na infraestrutura da própria empresa e é utilizada para assinar as requisições.
Isso evita a necessidade de compartilhar uma chave privada com o Stark Bank.
A documentação também disponibiliza SDKs oficiais que cuidam do processo de assinatura das requisições durante a integração.
Qual é a diferença entre criptografia e assinatura digital?
Os conceitos são relacionados, mas não são iguais.
Criptografia de transporte, como HTTPS/TLS, protege os dados enquanto eles trafegam entre os sistemas.
Assinatura digital ajuda a verificar quem originou uma mensagem e se o conteúdo foi alterado.
Em uma API financeira, essas camadas trabalham em conjunto.
O TLS protege o canal.
A assinatura ECDSA autentica a requisição.
É por isso que segurança de uma integração não depende de uma única tecnologia.
Como funcionam os webhooks com segurança?
Webhooks permitem que o Stark Bank envie atualizações para os sistemas da empresa quando determinado evento acontece.
Por exemplo:
Pix recebido;
pagamento concluído;
operação rejeitada;
estorno realizado.
Como essas mensagens podem gerar ações automáticas dentro do sistema da empresa, é importante validar sua origem antes de confiar no conteúdo.
No Stark Bank, os payloads dos webhooks também são assinados digitalmente.
A aplicação pode verificar essa assinatura antes de processar o evento.
Assim, receber uma requisição em determinado endpoint não é, por si só, motivo suficiente para tratá-la como legítima.
O que acontece se um webhook não for entregue?
Segurança também envolve resiliência.
Uma integração financeira não deveria assumir que toda comunicação ocorrerá perfeitamente na primeira tentativa.
O sistema da empresa pode estar temporariamente indisponível ou uma falha de rede pode impedir o processamento do evento.
Por isso, webhooks do Stark Bank possuem mecanismos de nova tentativa quando a entrega falha.
A empresa também pode consultar os recursos pela API para verificar o estado atual de uma operação.
Essa combinação reduz a dependência de uma única mensagem para manter os sistemas sincronizados.
Como evitar pagamentos duplicados em uma API?
Imagine que uma aplicação envie um pagamento e, por uma falha de conexão, não receba a resposta.
O sistema não sabe se a operação foi concluída.
Se simplesmente enviar novamente, existe risco de duplicidade.
Por isso, segurança operacional também precisa considerar idempotência.
Na API do Stark Bank, operações de escrita podem utilizar um external ID. Requisições repetidas com o mesmo identificador não criam novamente a mesma operação.
Esse mecanismo permite que sistemas realizem novas tentativas com maior segurança quando existem falhas temporárias.
Como rastrear uma operação financeira?
Quando alguma coisa sai do fluxo esperado, o time precisa conseguir investigar.
Uma boa API deve permitir acompanhar a operação desde a requisição inicial até seu estado final.
A documentação do Stark Bank informa rastreabilidade ponta a ponta das requisições, com mensagens de erro estruturadas e logs que ajudam os times a identificar o que aconteceu.
Isso é relevante para:
- investigação de incidentes;
- suporte;
- auditoria;
- conciliação;
- identificação de erros de integração.
Em operações com milhões de registros, rastreabilidade deixa de ser conveniência e passa a fazer parte do controle.
É seguro testar uma integração bancária antes de entrar em produção?
É justamente para isso que existe o Sandbox.
O ambiente permite desenvolver e testar uma integração sem movimentar dinheiro real.
No Stark Bank, o Sandbox utiliza os mesmos endpoints, respostas e caminhos dos SDKs da produção.
Isso permite validar:
- autenticação;
- assinatura das requisições;
- criação de operações;
- webhooks;
- respostas;
- erros;
- comportamento da integração.
O objetivo é reduzir a quantidade de problemas descobertos somente depois que a aplicação estiver processando operações reais.
Quais cuidados a empresa precisa ter do seu lado?
Segurança é uma responsabilidade compartilhada.
Mesmo quando a instituição possui controles robustos, a empresa precisa proteger sua própria integração.
Algumas práticas importantes são:
- nunca compartilhar a chave privada;
- armazenar credenciais em ambientes seguros;
- restringir acessos ao necessário;
- separar ambientes de teste e produção;
- validar assinaturas de webhooks;
- monitorar erros e comportamentos inesperados;
- revisar permissões periodicamente;
- manter bibliotecas e sistemas atualizados;
- registrar e monitorar operações críticas.
Também é importante definir quem pode criar, aprovar e acompanhar determinadas movimentações financeiras dentro da organização.
Certificações também importam para a segurança de uma API?
Sim, mas respondem a uma pergunta diferente.
Tecnologias como TLS e ECDSA ajudam a proteger a comunicação e autenticação da integração.
Certificações e relatórios independentes ajudam a avaliar os processos e controles de segurança da organização.
O Stark Bank divulga atualmente ISO 27001, PCI DSS e SOC 2 Type II.
Cada uma possui escopo próprio e não deve ser tratada como garantia de risco zero.
Para entender em detalhes o que essas referências avaliam, veja O que significa um banco ter ISO 27001, PCI DSS e SOC 2?
LEIA MAIS
Segurança no Pix: como o Banco Central e a criptografia protegem você
Segurança no Stark Bank: tecnologia, governança e certificações que sustentam uma operação de alto nível
Evoluindo a segurança bancária com ECDSA
Como avaliar a segurança de uma API bancária?
Antes de integrar, uma empresa pode perguntar:
- Como as requisições são autenticadas?
- Onde ficam armazenadas as credenciais?
- A chave privada precisa ser compartilhada?
- A comunicação utiliza HTTPS/TLS?
- Os webhooks são assinados?
- É possível evitar operações duplicadas?
- Existe rastreabilidade das requisições?
- Há Sandbox para testes?
- Como erros são comunicados?
- Quais controles e certificações de segurança a instituição possui?
Não existe um único recurso capaz de responder sozinho se uma API é segura.
O que importa é a combinação entre arquitetura, controles técnicos, processos internos e práticas da empresa que está realizando a integração.
Afinal, como o Stark Bank protege suas integrações via API?
O Stark Bank utiliza HTTPS/TLS para proteger a comunicação e ECDSA para assinar digitalmente requisições da API. A chave privada permanece sob controle da empresa, enquanto a chave pública é cadastrada no Stark Bank. Webhooks também possuem assinatura, operações podem utilizar identificadores externos para evitar duplicidades e as requisições possuem rastreabilidade para investigação e monitoramento.
Esses mecanismos fazem parte de uma estrutura de segurança mais ampla.
Para empresas que integram pagamentos e recebimentos diretamente aos próprios sistemas, o objetivo é permitir que automação e controle cresçam juntos.
Quanto mais crítica a movimentação financeira para a operação, mais importante é tratar segurança como parte da arquitetura da integração desde o início.